




本文版权为《邮电设计技术》所有,如需转载请联系《邮电设计技术》编辑部
摘要:分析了SRv6协议面临的安全威胁,介绍了通过HMAC方式增强SRv6网络安全的方案及原理。说明了SRv6HMAC封包及校验算法的相关流程和细节,并详细分析了基于VPP的SRv6HMAC增强安全方案的具体实现过程及方法。最后,对在VPP中开启HMAC增强安全方案带来的性能损失进行了对比测试。
关键字:SRv6;网络安全;VPP;HMAC;RFC8754
doi:10.12045/j.issn.1007-3043.2026.09.015
背景
全球信息化的不断推进使互联网应用得到了迅速而蓬勃的发展,随着网络规模的扩大以及云时代的到来,网络业务种类越来越多,不同业务对网络的要求不尽相同,传统IP/MPLS 网络遇到不少挑战。基于IPv6 转发平面的段路由(Segment Routing IPv6,SRv6)[1]是新一代IP 承载协议,其结合了SR 源路由优势和IPv6简洁易扩展的特质,具有独特的优势。SRv6具有强大的可编程能力[2],它具有网络路径、业务、转发行为三层可编程空间,能支撑大量不同业务的不同需求,契合业务驱动网络的潮流[3]。
SRv6 的可编程特性也使其面临与传统IPv6 网络不同的安全威胁。攻击者可以通过修改SRH 头部信息在SRv6 网络中实施攻击[4-5]。如图1 所示,SRv6 网络攻击者主要通过伪造、修改SRv6 报文的SRH 头信息[6],引导网络流量偏离正常路径,如将流量导入到非法网络设备(如图1 中路由器PX)中进行网络流量的窃取、修改、丢弃等操作[7]。
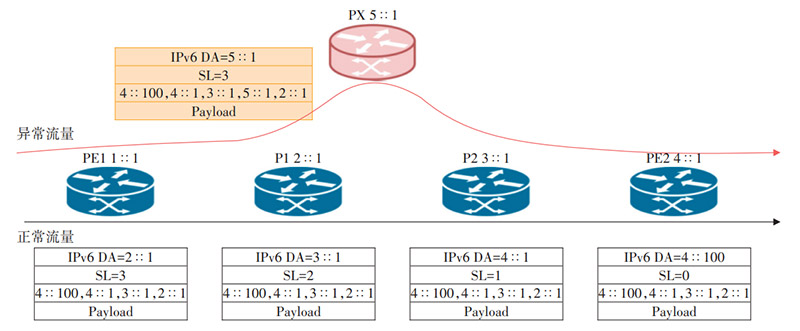
图1 修改SRv6 SRH方式网络攻击示意
目前,SRv6 网络安全方案主要分为基础方案和增强方案。基础方案主要通过ACL 进行流量过滤,丢弃非法访问内部信息的流量;增强方案则通过对通信源进行身份验证,对SRv6 进行报文级检验防止SRv6 网络受到攻击。
SRv6 网络安全基础方案[8-9]主要通过部署网络ACL策略对可信域外进入的报文进行防范,通过对外连接口及网络内部接口上配置ACL 规则,对报文源地址及目的地址进行合法性校验,丢弃不合法的报文。
a)外连接口上需配置ACL 规则。若收到的SRv6报文的源地址或目的地址来自分配SID 的地址块,则丢弃报文。这是因为正常情况下不应该将内部SID 泄露到域外,若被域外获取,则认定携带该地址的报文为攻击报文。
b)网络内部接口上也需配置ACL 规则。当SRv6报文的目的地址为本地SID,且源地址不是内部SID或内部接口地址,或不在SID 空间范围内时,则将报文丢弃。这是因为只有可信域内部的设备才能进行SRv6报文封装,所以当目的地址是SID 时,源地址必须是内部的SID或者内部接口地址。
上述基础方案可在一定程度上防止SRv6 网络受到攻击,然而如果SRv6可信域网络内部存在具有漏洞的设备,或者具备封包能力的外部设备恶意进行SRv6报文SRH 头的封装行为,则会导致上述基础网络安全方案失效[10]。通过基于HMAC 机制的SRv6 增强网络安全方案,可以确保网络设备对SRv6 报文中的SRH头进行高强度的合法性校验,从而解决通过篡改SRH方式进行SRv6攻击的网络安全风险。
VPP(Vector Packet Processing)[11]是由Linux 基金会的FD.IO 组织开源的高性能、可扩展的用户空间数据平面软件框架,目前广泛应用于构建网络功能虚拟化(NFV)和中小型网络设备的转发面解决方案。在VPP 开源框架中实现SRv6 HMAC 安全具有较强的工程应用意义。